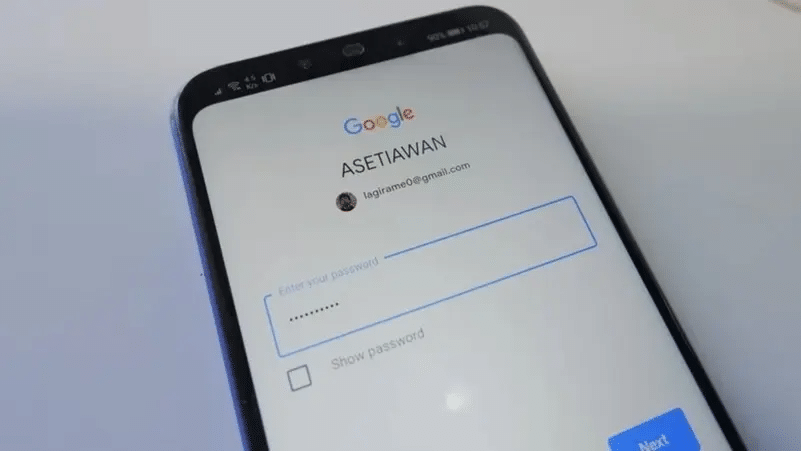
أصبح تسجيل الدخول إلى المواقع والخدمات باستخدام حسابات مثل جوجل وفيسبوك وأبل أمرًا شائعًا للغاية، بعدما وفرت هذه الطريقة وسيلة سريعة للوصول إلى الحسابات دون الحاجة إلى إنشاء كلمة مرور جديدة لكل موقع.
لكن هذه الراحة قد تحمل مخاطر أمنية وخصوصية لا ينتبه إليها كثير من المستخدمين، خصوصًا عندما يصبح حساب واحد هو المفتاح للوصول إلى عشرات الخدمات والحسابات الأخرى.
وتُعرف هذه الطريقة باسم تسجيل الدخول الموحد SSO (Single Sign-On)، وقد تكون آمنة ومريحة في كثير من الحالات، لكنها ليست الخيار الوحيد، وهناك أسباب تجعل استخدام مدير كلمات مرور مع كلمات مرور فريدة لكل حساب بديلًا أكثر مرونة في بعض السيناريوهات.
كيف يعمل تسجيل الدخول الموحد SSO؟
عند اختيار تسجيل الدخول إلى أحد المواقع باستخدام حساب جوجل، على سبيل المثال، لا يحتاج المستخدم إلى إنشاء اسم مستخدم وكلمة مرور جديدة للموقع.
بدلًا من ذلك، تتحقق جوجل من هوية المستخدم وتصدر رموز مصادقة وهوية تسمح للخدمة بإتمام عملية تسجيل الدخول.
كما يمكن للمستخدم معرفة بعض البيانات التي يطلب الموقع الوصول إليها، وفي بعض الحالات يستطيع تعديل الصلاحيات لاحقًا دون إلغاء إمكانية تسجيل الدخول بالكامل.
وتوفر هذه الطريقة ميزة أمنية مهمة، إذ يمكن أن يستفيد المستخدم من وسائل الحماية التي يوفرها مزود الحساب الأساسي، مثل المصادقة الثنائية أو مفاتيح المرور.
حساب واحد قد يصبح مفتاحًا لعشرات الخدمات
المشكلة الأساسية تظهر عندما يعتمد المستخدم على حساب SSO واحد للوصول إلى عدد كبير من الخدمات.
فإذا تمكن مهاجم من اختراق حساب جوجل الرئيسي، على سبيل المثال، فقد لا تقتصر الأضرار على البريد الإلكتروني أو الملفات المخزنة على Google Drive، بل قد تمتد إلى الخدمات والمواقع التي تم الدخول إليها باستخدام حساب جوجل نفسه.
وبذلك يتحول حساب واحد إلى ما يشبه المفتاح الرئيسي للهوية الرقمية للمستخدم.
وهذا يجعل الحسابات الرئيسية لدى شركات مثل جوجل ومايكروسوفت وأبل وأمازون وفيسبوك أهدافًا جذابة للمهاجمين، لأنها قد تمنحهم وصولًا غير مباشر إلى عدد كبير من الخدمات.
اختراق حساب واحد قد يوسع نطاق الضرر
عند استخدام كلمة مرور مختلفة لكل خدمة، يكون اختراق أحد الحسابات أكثر محدودية من حيث نطاق الضرر.
أما في حالة الاعتماد المكثف على SSO، فقد يؤدي فقدان السيطرة على الحساب الرئيسي إلى تعقيد الوصول إلى العديد من الحسابات المرتبطة به.
ولهذا، فإن أهمية تأمين حساب SSO تصبح أكبر بكثير من أهمية تأمين حساب عادي، لأنه قد يكون مرتبطًا بجزء كبير من الحياة الرقمية للمستخدم.
ماذا يحدث إذا أُغلق حساب SSO؟
لا يرتبط الخطر بالاختراق فقط.
فقد يفقد المستخدم إمكانية الوصول إلى حسابه الرئيسي بسبب تعطيله أو إغلاقه أو فقدان وسائل المصادقة المرتبطة به.
وقد تشمل الأسباب المحتملة مخالفة شروط الخدمة، أو فقدان جهاز المصادقة الثنائية، أو نسيان بيانات الدخول، أو حذف الحساب.
وعند حدوث ذلك، يمكن أن تظهر مشكلة إضافية إذا كانت عشرات المواقع تعتمد على الحساب نفسه لتسجيل الدخول.
لذلك من المهم معرفة خيارات استعادة الحساب لكل خدمة وعدم افتراض أن امتلاك حساب SSO يضمن إمكانية الوصول الدائم إلى جميع الحسابات المرتبطة به.
تسجيل الدخول الموحد يضيف طرفًا آخر إلى عملية المصادقة
هناك جانب آخر يتعلق بالخصوصية.
فعندما تستخدم جوجل أو شركة أخرى لتسجيل الدخول إلى مجموعة كبيرة من المواقع، فإنك تكشف لمزود خدمة تسجيل الدخول، بصورة غير مباشرة، عن نطاق أوسع من الخدمات التي تستخدمها.
وقد لا تكون هذه المعلومة متاحة بالطريقة نفسها لو كنت تستخدم حسابات منفصلة لكل خدمة.
ولا يعني ذلك بالضرورة أن مزود SSO يستخدم هذه المعلومات بطريقة ضارة، لكنه يجعل اختيار الشركة التي تدير هويتك الرقمية قرارًا أكثر أهمية.
مدير كلمات المرور.. البديل العملي
بالنسبة للمستخدم الذي يريد تقليل الاعتماد على حساب مركزي واحد، يمكن أن يكون مدير كلمات المرور خيارًا عمليًا.
فبدلًا من استخدام كلمة مرور واحدة أو حساب SSO للوصول إلى مجموعة كبيرة من الخدمات، يمكن إنشاء كلمة مرور قوية وفريدة لكل حساب وتخزينها داخل خزنة مشفرة.
وبذلك لا يحتاج المستخدم إلى حفظ عشرات كلمات المرور بنفسه، وفي الوقت نفسه لا تصبح جميع حساباته مرتبطة بحساب تسجيل دخول رئيسي واحد.
وتدعم العديد من مديري كلمات المرور أيضًا تخزين مفاتيح المرور Passkeys ورموز المصادقة الثنائية وبيانات أخرى مرتبطة بعملية تسجيل الدخول.
كلمة مرور مختلفة لكل حساب تقلل الخسائر
من أهم قواعد الأمن الرقمي استخدام كلمة مرور فريدة لكل خدمة.
فإذا تعرض موقع معين للاختراق وتسربت بيانات تسجيل الدخول الخاصة به، فلن يستطيع المهاجم استخدام كلمة المرور نفسها للوصول إلى حسابات أخرى.
أما استخدام كلمة المرور نفسها في عدة مواقع، فيعني أن تسريبها في خدمة واحدة قد يتحول إلى مشكلة أمنية تمتد إلى خدمات أخرى.
وهنا يؤدي مدير كلمات المرور دورًا مهمًا، لأنه يجعل إنشاء كلمات مرور مختلفة وطويلة لكل حساب أمرًا أسهل.
هل مدير كلمات المرور أقل راحة من SSO؟
كانت سهولة الاستخدام من أهم أسباب انتشار تسجيل الدخول عبر جوجل وأبل وفيسبوك.
لكن مديري كلمات المرور أصبحوا يقدمون تجربة قريبة من ذلك، إذ يمكن لإضافات المتصفح والتطبيقات المختلفة تعبئة اسم المستخدم وكلمة المرور تلقائيًا.
كما يمكن لبعض الخدمات تعبئة رموز المصادقة الثنائية، ما يقلل الحاجة إلى إدخال البيانات يدويًا في كل مرة.
وقد تظهر أحيانًا مشكلات في التعبئة التلقائية بسبب تصميم بعض المواقع، لكنها غالبًا لا تجعل استخدام مدير كلمات المرور معقدًا بالنسبة إلى معظم المستخدمين.
مفاتيح المرور تزيد الأمان وتقلل الاعتماد على كلمات المرور
تقدم مفاتيح المرور Passkeys طريقة أخرى لتسهيل تسجيل الدخول وتقليل الاعتماد على كلمات المرور التقليدية.
وتعتمد مفاتيح المرور على مفاتيح تشفير، ويمكن للمستخدم المصادقة باستخدام بصمة الإصبع أو التعرف على الوجه أو وسيلة فتح الجهاز.
وتتمثل إحدى مزاياها في تقليل خطر سرقة كلمات المرور التقليدية عبر هجمات التصيد الإلكتروني.
كما أن بعض مديري كلمات المرور يدعمون تخزين مفاتيح المرور ومزامنتها عبر الأجهزة المختلفة.
لا تضع كلمة المرور ورمز التحقق في مكان واحد إذا أمكن
حتى مع استخدام مدير كلمات المرور، يمكن زيادة مستوى الفصل الأمني من خلال الاحتفاظ برموز المصادقة الثنائية OTP في تطبيق مستقل.
فإذا تمكن شخص ما من الوصول إلى مدير كلمات المرور وكان يحتوي أيضًا على كلمات المرور ورموز المصادقة الثنائية للحسابات نفسها، فقد يحصل على أكثر من طبقة حماية في مكان واحد.
وتوجد تطبيقات عديدة لإنشاء رموز المصادقة الثنائية، ويمكن للمستخدم اختيار تطبيق مستقل عن مزود البريد الإلكتروني أو نظام التشغيل الذي يعتمد عليه.
Bitwarden وبدائل مديري كلمات المرور
يُعد Bitwarden أحد الخيارات المتاحة لإدارة كلمات المرور، ويقدم إصدارًا مجانيًا ويدعم منصات متعددة، إلى جانب إمكانات لإنشاء كلمات مرور قوية وتعبئة بيانات تسجيل الدخول.
كما توجد خيارات أخرى لمديري كلمات المرور، ويعتمد الاختيار الأفضل على احتياجات المستخدم ومستوى الخصوصية والأمان الذي يبحث عنه.
والأهم من اسم التطبيق هو اتباع الممارسات الأساسية: استخدام كلمات مرور فريدة، وتفعيل المصادقة الثنائية، والاستفادة من مفاتيح المرور عندما تكون متاحة، والاحتفاظ بوسائل استرداد الحساب في مكان آمن.
هل يجب التوقف عن استخدام SSO تمامًا؟
ليس بالضرورة.
فتسجيل الدخول الموحد يمكن أن يكون وسيلة آمنة ومريحة، خصوصًا عندما يكون الحساب الرئيسي محميًا بكلمة مرور قوية، ومصادقة ثنائية، ومفاتيح مرور ووسائل استرداد موثوقة.
لكن المشكلة تبدأ عندما يصبح حساب واحد هو النقطة الوحيدة التي تعتمد عليها للوصول إلى معظم حياتك الرقمية.
لذلك قد يكون الحل الأفضل بالنسبة لبعض المستخدمين هو تحقيق قدر من التوازن: استخدام مدير كلمات مرور وكلمات مرور فريدة للحسابات المهمة، والاستفادة من مفاتيح المرور والمصادقة الثنائية، وعدم الاعتماد على حساب SSO واحد في كل شيء.
وفي النهاية، لا توجد طريقة واحدة مثالية للجميع، لكن تقليل الاعتماد على نقطة فشل واحدة يظل من أهم مبادئ حماية الحسابات والهوية الرقمية.